계정과 접근 권한
로컬 계정과 역할별 접근 제어를 기본으로 사용합니다. 프로젝트 사용자와 담당자를 구성하고 권한에 따라 조회·작성·판정을 구분합니다.
보안이 중요한 개발 환경에는 자료의 위치, 사용자의 권한과 판단의 책임이 함께 필요합니다. 하드웨어와 소프트웨어 인프라를 함께 제공하는 IRON MIND는 이를 설치 환경과 프로젝트의 업무 흐름에 연결합니다.
로컬 계정과 역할별 접근 제어를 기본으로 사용합니다. 프로젝트 사용자와 담당자를 구성하고 권한에 따라 조회·작성·판정을 구분합니다.
요구사항의 QA 판정과 게이트 승인을 별도 절차로 관리합니다. 사용한 증거, 판단 사유와 승인 이력을 보존합니다.
산출물 버전과 SHA-256을 확인합니다. 시험 보고서와 구현 파일을 연결하여 어떤 자료를 기준으로 판정했는지 추적합니다.
감사 기록의 서명과 증적 묶음을 확인하고 백업·격리 복원 후 업무 데이터를 대조합니다. 복구 키와 운영 자료는 분리해 관리합니다.
QA는 실제 시험 보고서와 정확한 코드 버전을 확인해 판정합니다. 변경이 발생하면 이전 이력을 남기고 재검토합니다.
업무 흐름 살펴보기 →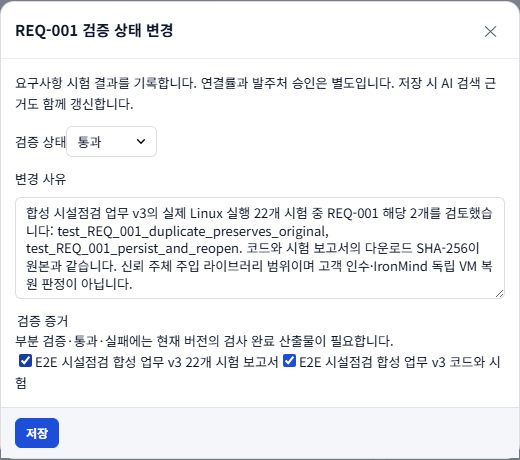
기본 절차는 로컬 계정을 사용합니다. 조직의 SSO를 사용할 경우 계정 연결과 접근 정책을 해당 환경에서 검증합니다.
기본 업로드 검사는 내장 제한 검사입니다. 외부 악성코드 검사 서버는 선택 연동이며, 연결하지 않은 상태를 백신 검사 완료로 표시하지 않습니다.
승인된 모델 서버와 실제 접속 경로, 입력할 정보의 범위와 결과 검토 담당자를 정합니다. 모델이 없어도 권한에 따라 일반 프로젝트 업무를 진행할 수 있습니다.
내부 설치·재부팅, 역할과 업무 흐름, 백업·복원 시험을 수행했습니다. 검증 자료와 운영 매뉴얼은 확인한 범위를 구분하여 제공합니다.
이 기능 설명은 법령 준수 판정이나 외부 인증 취득을 의미하지 않습니다. 기관별 보안 요건, 물리 환경, 운영 절차와 선택 연동은 고객 환경에서 별도로 확인합니다.
설치 조건과 제공 범위 →